




Der blinde Fleck vieler Geschäftsführer: Sie haften – aber Ihre Organisation arbeitet dagegen
KI-Artikelzusammenfassung: (Bitte aufklappen.)
Der Blog-Beitrag beleuchtet den 'blinden Fleck' von Geschäftsführern: Sie haften persönlich für Unternehmensrisiken (z.B. in IT-Sicherheit, Compliance), doch interne Strukturen und Kulturen wirken oft entgegen, indem sie Verantwortung verdrängen. Tipps zur Risikominimierung und Organisationsanpassung werden gegeben.

Was jedoch oft übersehen wird:
Die größte Haftung entsteht nicht durch fehlende Innovation – sondern durch scheinbar harmlose Alltagsprozesse.
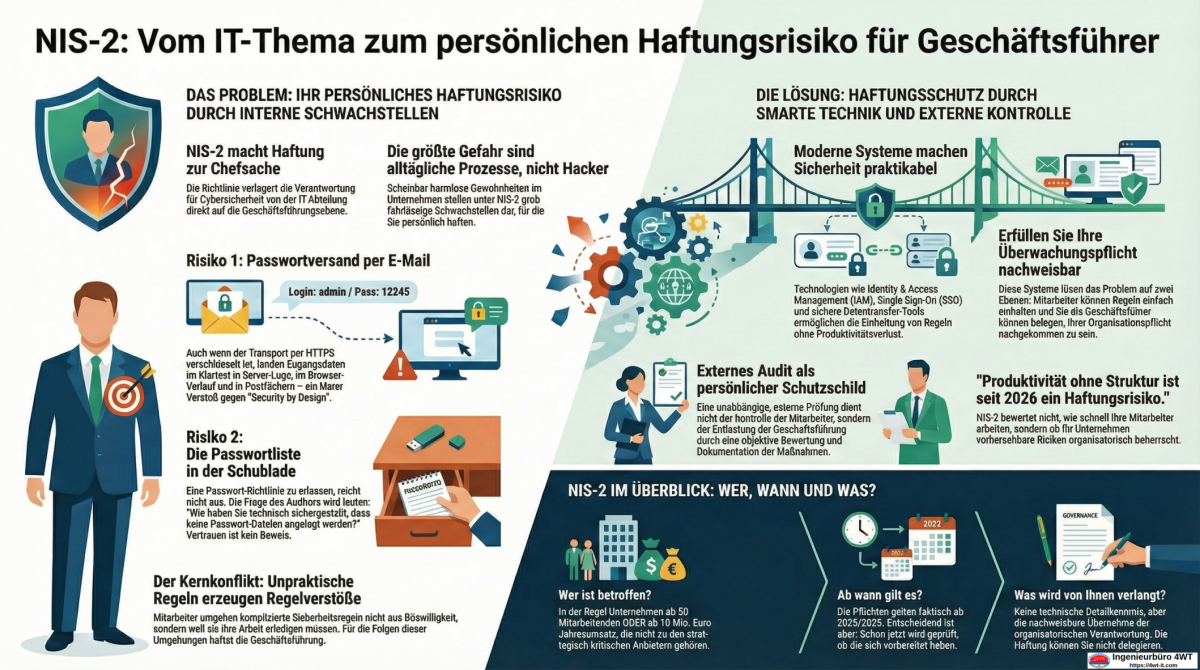
„Wir nutzen doch HTTPS“ –
warum dieses Argument unter NIS-2 nicht mehr trägt
Ein Klassiker aus der Praxis:
- Passwörter werden per E-Mail versendet
- Zugangsdaten stehen im GET-Parameter einer URL
- Der Einwand lautet: „Der Transport ist doch verschlüsselt (HTTPS).“
Rechtlich und organisatorisch ist es unter NIS-2 eine Katastrophe.
Warum?
- GET-Parameter landen im Klartext:
- in Server-Logs (access.log)
- im Browser-Verlauf
- in Proxy- und Firewall-Logs
→ Verstoß gegen Security by Design
- E-Mails:
- liegen jahrelang unverschlüsselt im Postfach
- im „Gesendet“-Ordner des Kunden
- im Support-Postfach Ihres Unternehmens
Das ist kein Hackerangriff.
Das ist eine grob fahrlässige Schwachstelle im Standardprozess.
Unter NIS-2 ist genau das der Punkt, an dem die persönliche Haftung des Geschäftsführers beginnt:
Sie hätten organisatorisch und technisch sicherstellen müssen,
dass sensible Daten nicht so verarbeitet werden.
Die „Passwort-Richtlinie“ und die TXT-Datei in der Schublade
Ein zweites, ebenso typisches Szenario:- Der Geschäftsführer unterschreibt eine Passwort-Richtlinie
(12 Zeichen, Sonderzeichen, Wechsel alle 90 Tage) - Der Administrator denkt sich:
„Das kann sich kein Mensch merken.“ - Ergebnis:
- passwords.txt oder der berühmte Zettel in der Schublade
Unter NIS-2 reicht es nicht mehr, Regeln zu erlassen.
Sie haben eine Überwachungspflicht.
Die kritische Frage des Auditors lautet dann:
„Herr Geschäftsführer, wie haben Sie technisch sichergestellt,
dass Mitarbeiter keine Passwort-TXT-Dateien anlegen können?“
Die Antwort
„Ich habe ihnen vertraut.“
ist keine Entlastung, sondern der Beweis eines Organisationsverschuldens.
Das eigentliche Dilemma: Unpraktische Regeln erzeugen Regelverstöße
Die Realität im Mittelstand ist klar:- Ihre Mitarbeiter umgehen Regeln nicht aus Böswilligkeit,
- sondern weil sie unpraktisch sind.
- Gleichzeitig haften Sie persönlich, wenn genau diese Umgehungen zum Vorfall führen.
Sie tragen die Haftung – aber die operative Realität entzieht sich Ihrer Kontrolle.
Die Lösung liegt nicht in mehr Papier, sondern in Technik
Genau hier greifen moderne, haftungsrelevante Schutzmechanismen:- Identity & Access Management (IAM)
- Single Sign-On (SSO)
- Privileged Access Management (PAM)
- Sichere Datentransfer-Verfahren (z. B. One-Time-Secret statt E-Mail)
- Ihre Mitarbeiter können die Regeln einhalten, ohne Umwege zu suchen
- Sie erfüllen Ihre Überwachungs- und Organisationspflicht nachweisbar
KI, Automatisierung und Cyber-Haftung gehören zusammen
Ob Sie:- KI im Vertrieb automatisieren
- KI-Use-Cases in der Produktion einführen
- KI-Agenten im Kundenservice integrieren
- über Stiftungslösungen, Unternehmensbörsen, einen Unternehmensbroker oder sogar einen Notfallplan bei Geschäftsführer-Ausfall nachdenken
Ist Ihre Organisation so gebaut,
dass sie auch unter Stress, Wachstum und Automatisierung rechtssicher funktioniert?
Wenn nicht, entsteht kein technisches Risiko –
sondern ein persönliches Haftungsrisiko.
Fazit für Geschäftsführer
- NIS-2 ist kein IT-Thema, sondern Unternehmensführung
- Vertrauen ersetzt keine technischen Kontrollen
- Unpraktische Regeln erzeugen Haftung
- Gute Technik schützt Menschen, nicht nur Daten
- Cyber-Sicherheit ist heute Teil der Liquiditäts- und Existenzsicherung
sondern weil Organisationen es oft selbst sind.
Rechtlicher Hintergrund: Warum NIS-2 die Rolle des Geschäftsführers verändert
Die NIS-2-Richtlinie der EU ist kein IT-Projekt und kein Spezialgesetz für Konzerne.Sie ist eine Governance- und Haftungsrichtlinie, die die Verantwortung ausdrücklich auf die Geschäftsführungsebene verlagert.
Für welche Unternehmen gilt NIS-2?
Hier ist eine wichtige Einordnung notwendig, um unnötige Verunsicherung zu vermeiden:
- Unternehmen, die keine
- Vertrauensdiensteanbieter (Trust Service Provider),
- öffentlichen Telekommunikationsanbieter
- oder Anbieter strategisch kritischer Leistungen
sind, fallen nicht automatisch unter NIS-2.
- Für diese Unternehmen greift NIS-2 grundsätzlich erst ab der Schwelle „mittleres Unternehmen“:
- ab 50 Mitarbeitenden oder
- ab 10 Mio. Euro Jahresumsatz
Aber:
Sobald diese Größenordnung erreicht ist – oder absehbar erreicht wird –
stellt sich nicht mehr die Frage ob, sondern wie Sie vorbereitet sind.
Ab wann gilt NIS-2?
- Die EU-Richtlinie ist seit 2023 beschlossen
- Die nationale Umsetzung in den Mitgliedsstaaten läuft
- Für Unternehmen bedeutet das:
ab 2025/2026 gelten die Pflichten faktisch verbindlich, Prüfungen und Sanktionen folgen zeitversetzt
Ab jetzt wird geprüft, ob Sie sich vorbereitet haben.
Was NIS-2 konkret vom Geschäftsführer verlangt – in Klartext
NIS-2 verlangt keine technische Detailkenntnis vom CEO.Aber sie verlangt nachweisbare organisatorische Verantwortung.
Konkret heißt das:
- Sie dürfen sich auf IT-Spezialisten stützen
- Sie dürfen Verantwortung delegieren
- Sie dürfen Haftung nicht delegieren
- angemessenen technischen UND organisatorischen Maßnahmen
- Überwachungspflichten der Geschäftsleitung
- persönlicher Verantwortlichkeit bei vorhersehbaren Schwachstellen
„Ich habe meinem IT-Team vertraut“ gilt nicht mehr als Entlastung.
Warum Vertrauen in diesem Kontext leichtsinnig wäre
Das klingt hart, ist aber realistisch:- Ihre Mitarbeiter handeln nicht falsch,
- sie handeln pragmatisch.
- Mitarbeiter kennen Datenschutzregeln
- sie wissen, was „richtig“ wäre
- sie bekommen aber oft weder Prozesse noch Werkzeuge, um es richtig zu tun
- Prozesse senken kurzfristig Produktivität
- Sicherheits-Tools kosten Lizenzen
- Budgets werden nicht freigegeben
- Leistung wird trotzdem erwartet
Der Mitarbeiter wählt den Weg des geringsten Widerstands.
Nicht aus Bequemlichkeit, sondern aus Systemdruck.
Seit dem 1.1.2026 wird genau dieses Verhalten für die Geschäftsführung gefährlich:
Nicht das Wissen der Mitarbeiter zählt, sondern die organisatorische Ermöglichung durch das Unternehmen.
Warum interne Kontrollen nicht ausreichen
Ein CEO steht hier in einem strukturellen Dilemma:- Interne IT prüft sich faktisch selbst
- Interne Audits sind Teil der Hierarchie
- Kritische Punkte werden oft „mitgedacht“ oder relativiert
Unabhängige, externe Prüfung
Nicht aus Misstrauen gegenüber Mitarbeitern, sondern:
- zur Entlastung der Geschäftsführung
- zur objektiven Bewertung realer Prozesse
- zur Dokumentation, dass Organisationspflichten erfüllt wurden
ein Haftungsschutz für den Geschäftsführer.
Der Denkfehler vieler CEOs
Viele Geschäftsführer denken:„Wenn ich Prozesse verschärfe und Tools einführe, verliere ich Produktivität.“
Kurzfristig ist das oft richtig.
Langfristig ist es gefährlich.
Denn NIS-2 bewertet nicht, ob Ihre Mitarbeiter schnell arbeiten,
sondern ob Ihr Unternehmen vorhersehbare Risiken organisatorisch beherrscht.
Oder anders gesagt:
Produktivität ohne Struktur ist seit 2026 kein Wettbewerbsvorteil mehr,
sondern ein Haftungsrisiko.
Einordnung zum Schluss
NIS-2 will keine Angst erzeugen.Die Richtlinie folgt einer einfachen Logik:
- Komplexe, digitalisierte Organisationen
- können nicht mehr allein auf Vertrauen basieren
- Verantwortung muss systemisch abgesichert werden
Nicht mehr selbst alles wissen zu müssen –
aber sicherzustellen, dass Wissen, Prozesse und Technik zusammenpassen.
Genau hier beginnt professionelle Unternehmensführung im digitalen Zeitalter.
4WT wird meist von Unternehmen aus dem DACH-Raum hinzugezogen, wenn sie:
Kein Vertrieb.
Kein Marketing.
reine Ingenieur-Analyse.
Austausch zwischen zwei Unternehmer, die Klartext reden.
Wenn Sie eine fachlich saubere Zweitmeinung brauchen:
📞 +49 30 8687094010 (Bitte Zeitverschiebung nach Bangkok beachten.)
✉️ anfrage@it-e-com.de
🔗 4WT Kontaktseite
🔗 4WT Firmenseite
📅 JETZT ein kostenfreies Infogespräch reservieren!
Wir sagen Ihnen auch ehrlich, wenn kein Handlungsbedarf besteht.
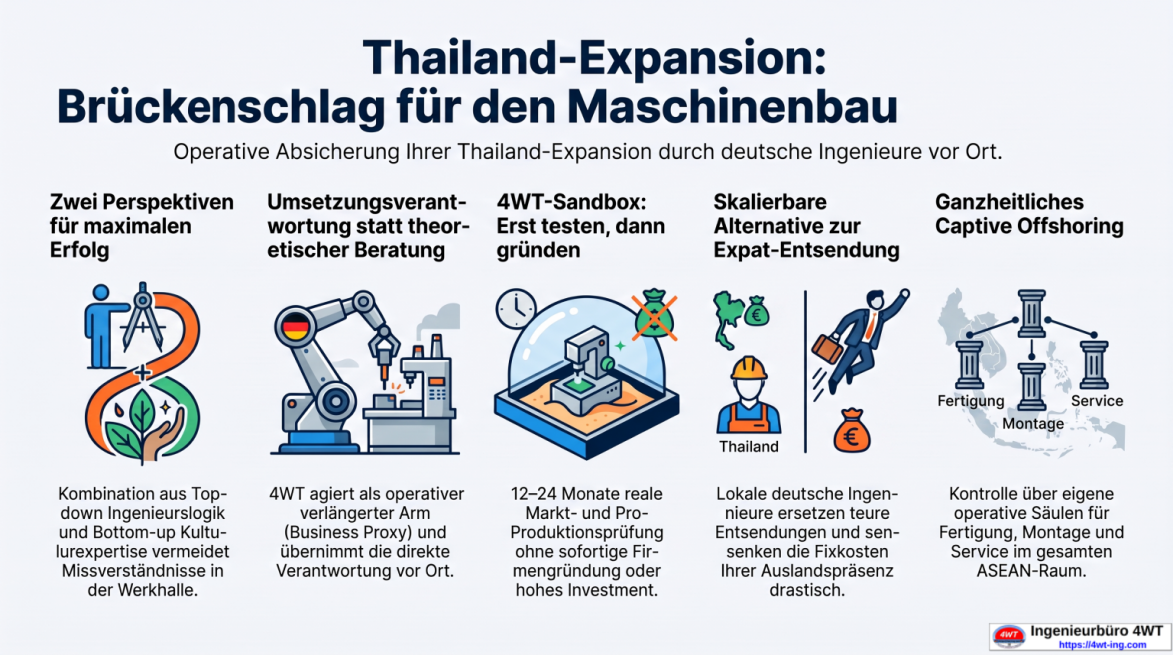
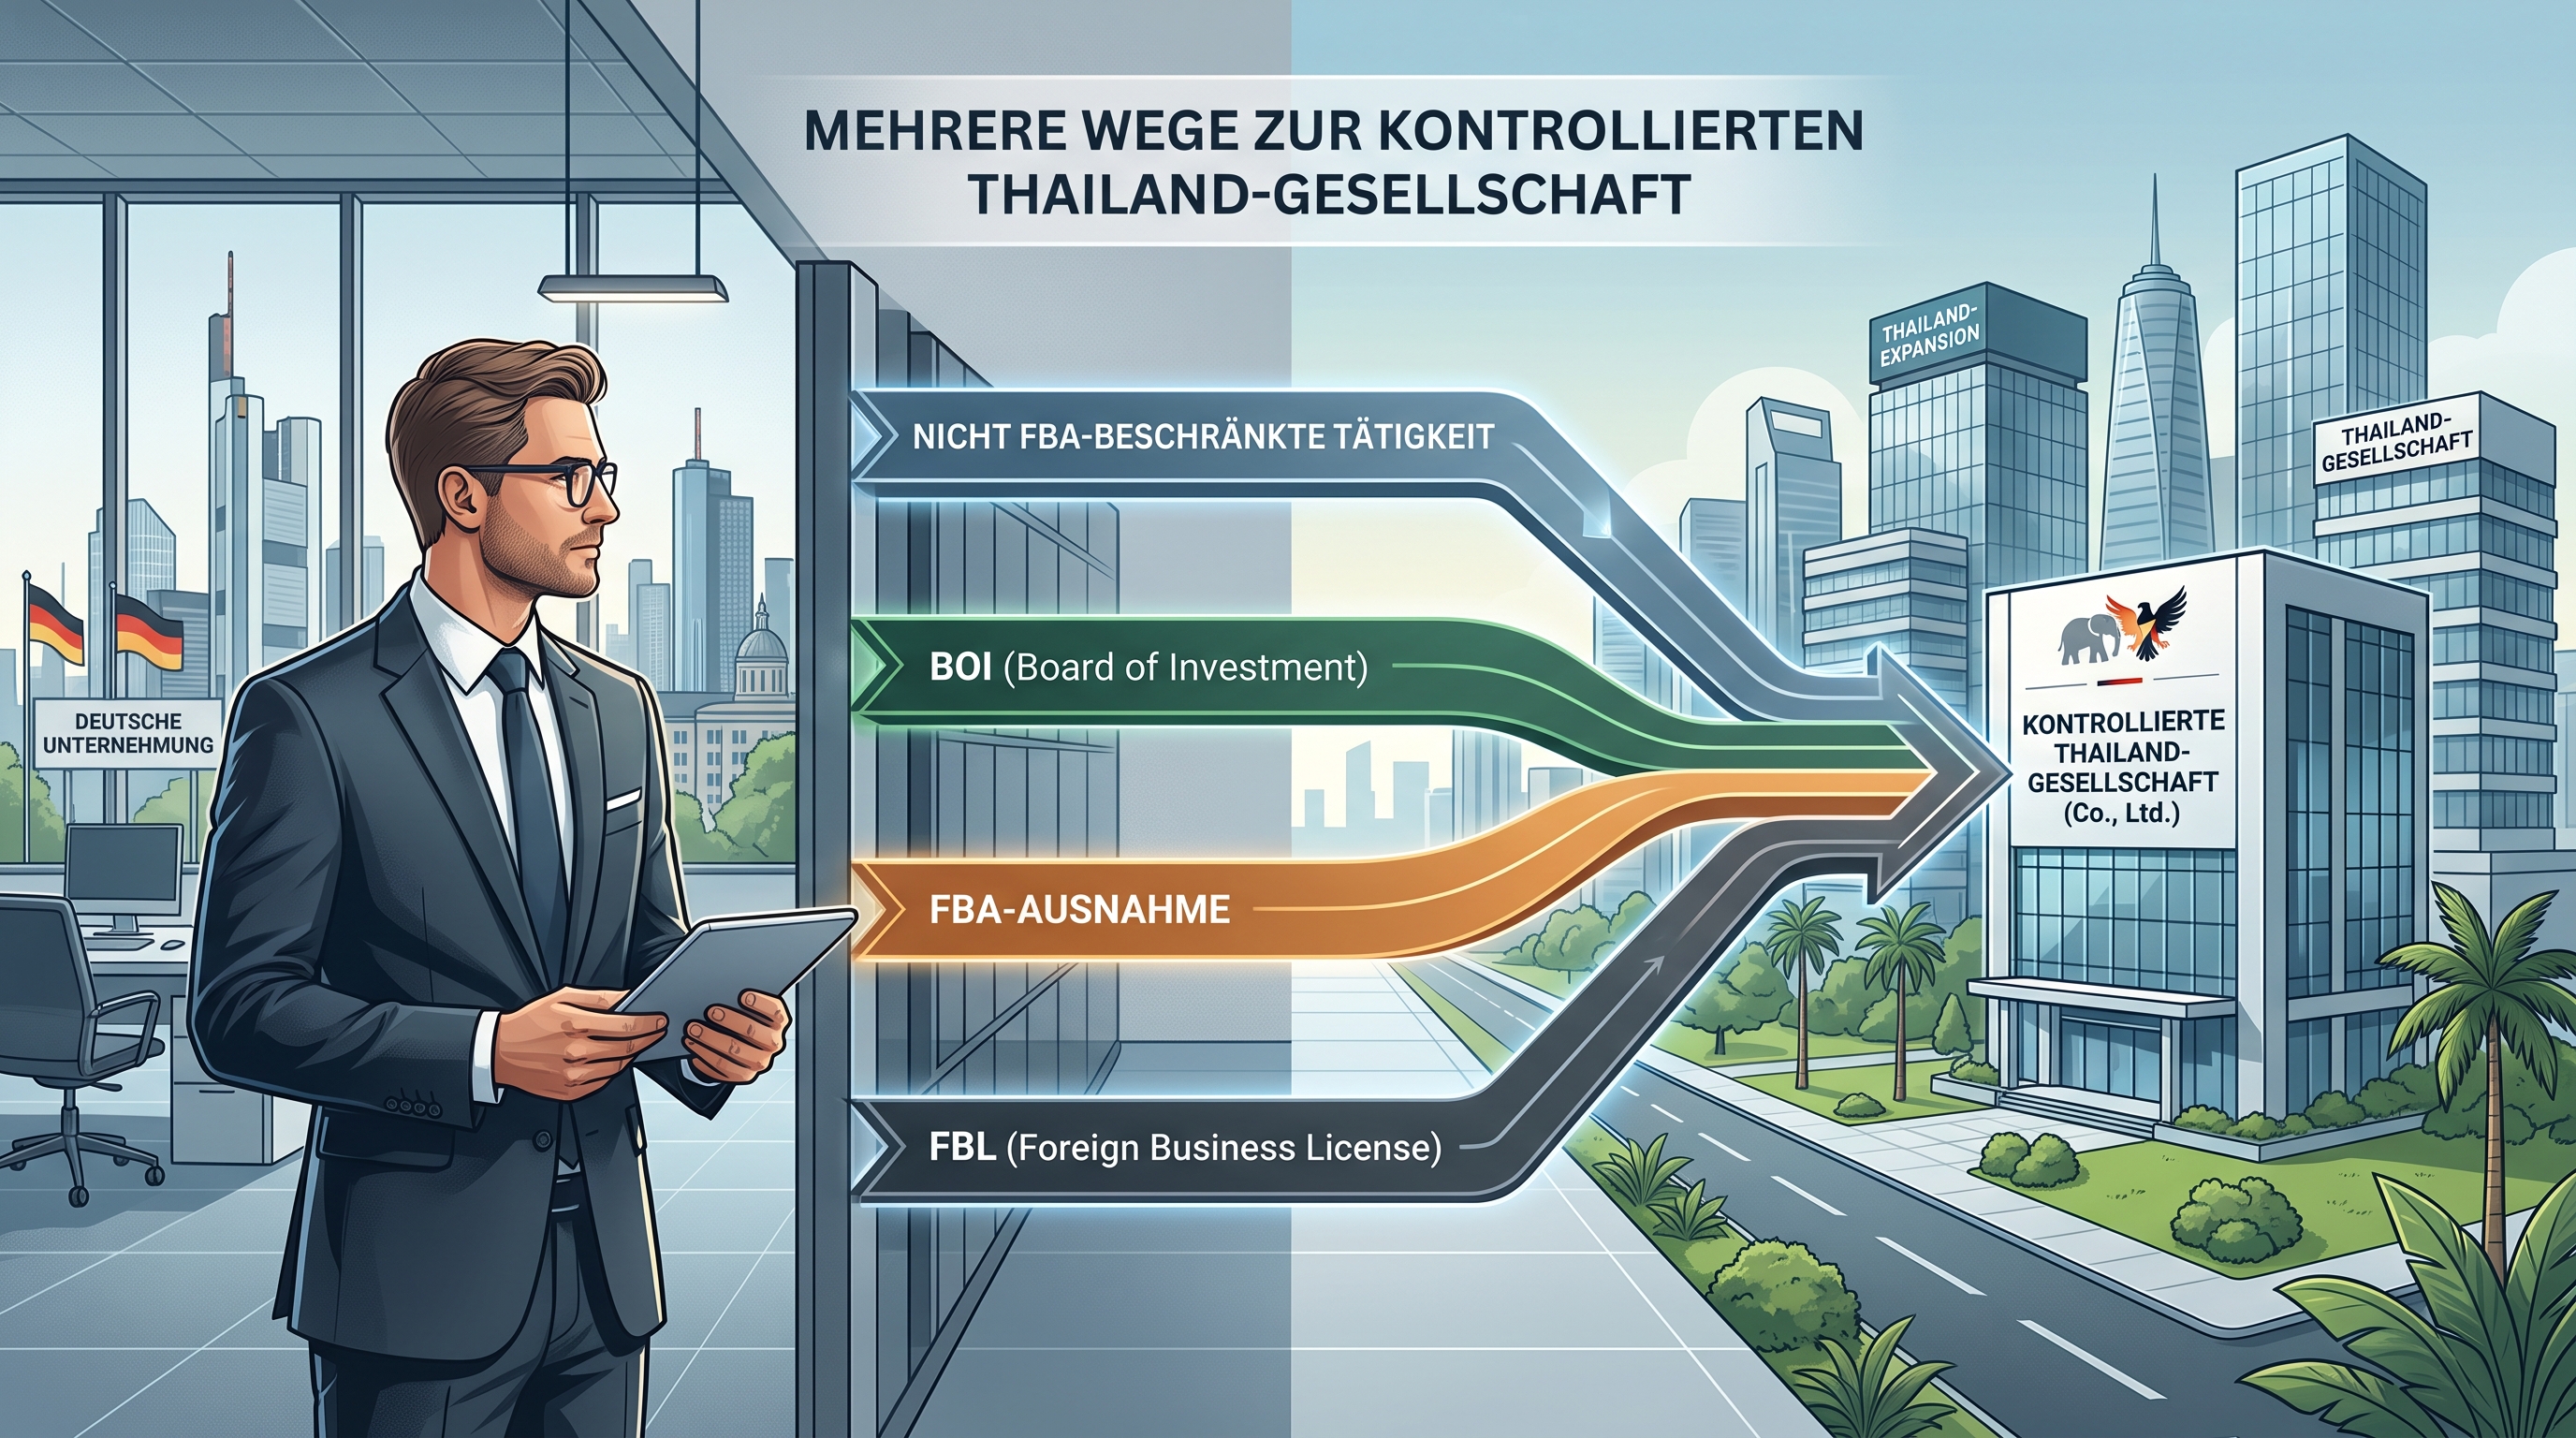
- den südostasiatischen Markt mit Thailand als Ausgangspunkt prüfen oder schrittweise erschließen wollen – beispielsweise durch Expansion, Markteintritt oder die Diversifizierung ihrer Lieferketten;
- einen in Thailand ansässigen Vertragspartner suchen, der den technischen Sachverstand eines deutschen Diplom-Ingenieurs mit lokaler Präsenz, thailändischer Unternehmensführung und deutscher Ingenieur- und Managementpraxis verbindet – und die Umsetzung vor Ort begleitet, statt lediglich Folien und Handlungsempfehlungen abzuliefern;
- für ihre Aktivitäten in Thailand einen operativen und technischen verlängerten Arm benötigen, der innerhalb eines schriftlich festgelegten Mandats prüft, koordiniert, umsetzt und an die Geschäftsführung berichtet;
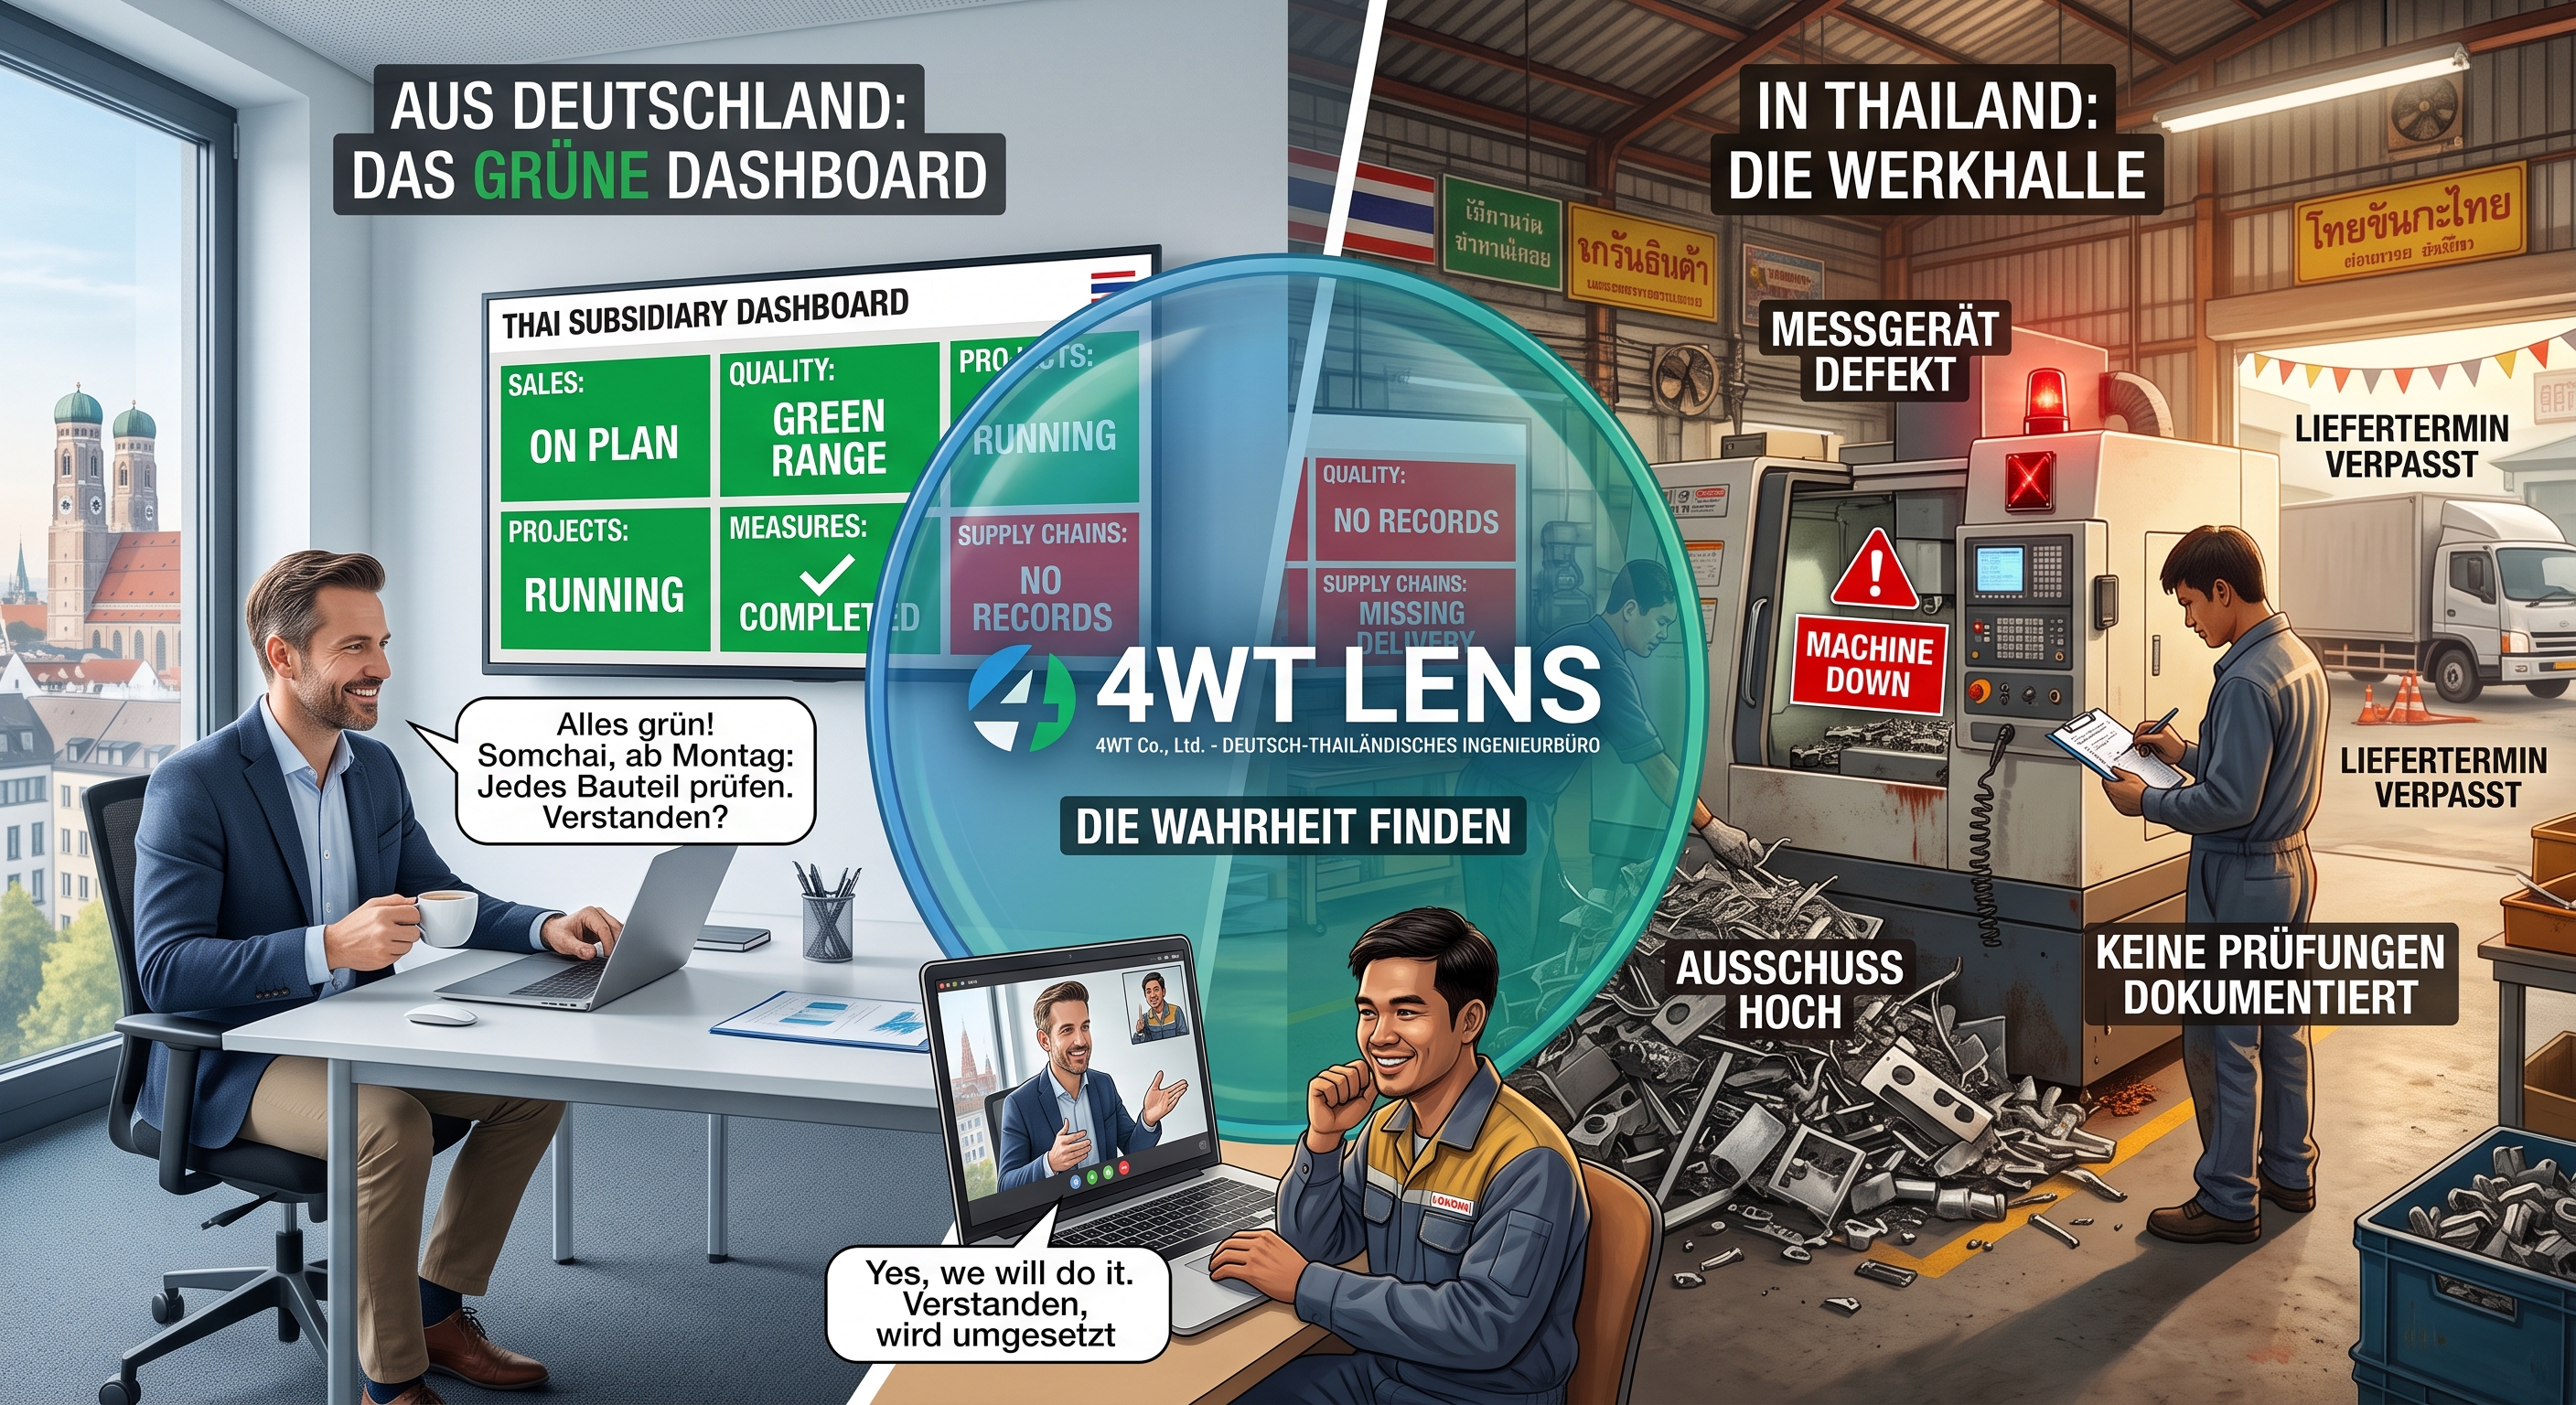
- eine zusätzliche und offen eingebundene Kontroll- und Kommunikationsebene benötigen, weil zwischen der deutschen Zentrale, der thailändischen Geschäftsführung und der Werkhalle wichtige Informationen verloren gehen oder kulturell unterschiedlich interpretiert werden – Cultural Broker;
- ihre thailändische Geschäftsführung bei der kulturell angepassten Umsetzung deutscher Qualitäts-, Führungs- und Prozessanforderungen unterstützen wollen, ohne deren Verantwortung und Entscheidungsbefugnis infrage zu stellen;
- die hohen Kosten eines eigenen Expats vermeiden und stattdessen eine skalierbare Ergänzung oder Alternative mit dauerhafter Präsenz in Thailand einsetzen wollen;
- eine örtliche Repräsentation oder operative Koordination in einer Liaison-Funktion, als Business Proxy oder als Corporate Service Provider benötigen – jeweils innerhalb eines klar vereinbarten und rechtlich zulässigen Aufgabenbereichs;
- ihren geplanten Markteintritt zunächst kontrolliert innerhalb einer Sandbox erproben wollen, bevor sie eine eigene Gesellschaft, Niederlassung oder größere Investition aufbauen. Die rechtlichen, steuerlichen und branchenspezifischen Voraussetzungen einschließlich des Foreign Business Act werden dabei vor Beginn durch die jeweils zuständigen Fachleute geprüft.;
Kein Vertrieb.
Kein Marketing.
reine Ingenieur-Analyse.
Austausch zwischen zwei Unternehmer, die Klartext reden.
Wenn Sie eine fachlich saubere Zweitmeinung brauchen:
📞 +49 30 8687094010 (Bitte Zeitverschiebung nach Bangkok beachten.)
✉️ anfrage@it-e-com.de
🔗 4WT Kontaktseite
🔗 4WT Firmenseite
📅 JETZT ein kostenfreies Infogespräch reservieren!
Wir sagen Ihnen auch ehrlich, wenn kein Handlungsbedarf besteht.
Copyright Ingenieurbüro 4WT, 4wt-ing.com
Zufällige Auswahl von Artikeln zum Thema: Unternehmensführung
- Brückenschlag im Maschinenbau: Wie DACH-Unternehmen in Thailand operativ erfolgreich expandieren.
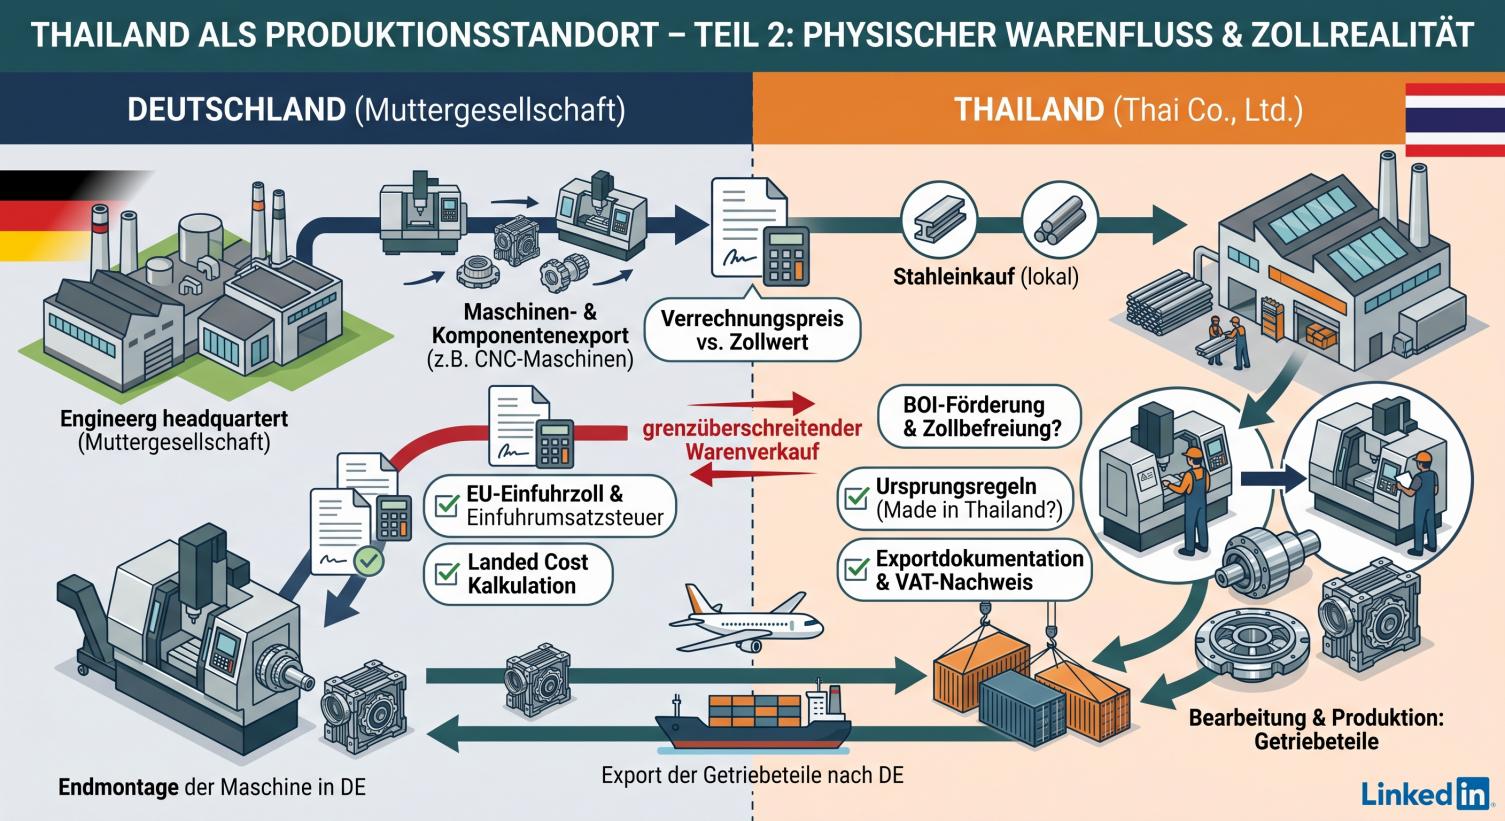
- Thailand als Produktionsstandort – Was beim Zoll zwischen Thailand und Deutschland tatsächlich passiert
- Wenn der Ausweg für Ihr Unternehmen nicht allein in Europa liegt: Thailand als zusätzlichen Markt kontrolliert prüfen
- Sollten KMUs und mittelständische Unternehmen sich angesichts der anhaltenden industriellen Schwäche und geringen Wachstumsdynamik in vielen europäischen Märkten Gedanken über eine Expansion nach Südostasien machen?
- Markteintritt in Thailand ohne vorschnelle Firmengründung: Wie die 4WT-Sandbox dem Mittelstand eine kontrollierte Wachstumsoption eröffnet
- KI im Mittelstand beginnt nicht bei der IT (Serie, Teil 14 von 14)
- KI im Mittelstand beginnt nicht bei der IT (Serie, Teil 8 von 14)
- KI im Mittelstand beginnt nicht bei der IT (Serie, Teil 7 von 14)
- KI im Mittelstand beginnt nicht bei der IT (Serie, Teil 3 von 14)
- KI im Mittelstand beginnt nicht bei der IT (Serie, Teil 2 von 14)
In welchem Blogartikel kommt folgendes Suchwort vor? Video-Zusammenfassung dieser Seite:
Copyright Ingenieurbüro 4WT, 4wt-ing.com
Weiterführende Links
Dieser Beitrag spiegelt die Perspektive von 4WT wider – einem Ingenieurbüro, das Unternehmen dabei unterstützt, komplexe IT-Landschaften wieder beherrschbar zu machen.
Unser Fokus liegt nicht auf schnellen Lösungen oder Methodentrends, sondern auf Klarheit, Entscheidungsfähigkeit und verantwortungsvoller Automatisierung an der Schnittstelle zwischen Unternehmertum und IT.
🔗 Kontrollierter Markteintritt und operative Unterstützung in Thailand unter Verantwortung deutscher Ingenieure von 4WT.